
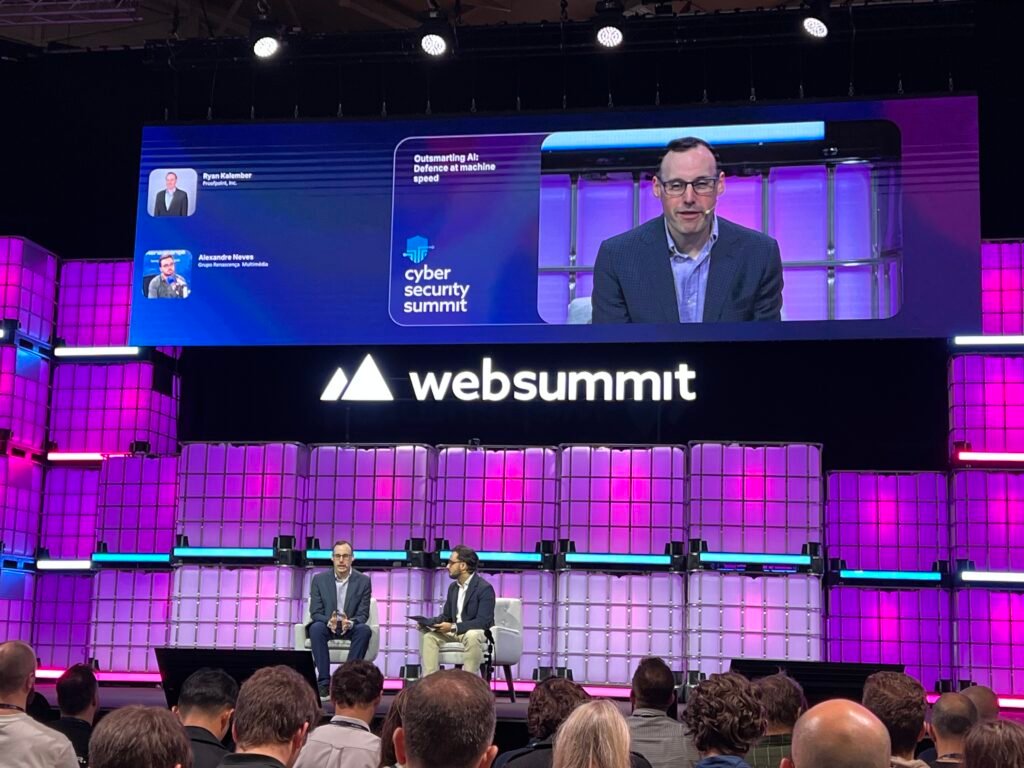
A velocidade com que a inteligência artificial evolui gera muito mais que ansiedade ou dificuldades para negócios que precisam se reinventar, ela também torna ilusória a expectativa de que leis ou salvaguardas técnicas nos modelos impeçam o avanço dos ataques cibernéticos. E em um cenário onde a quantidade de ataques só cresce, bem como a sofisticação deles, trata-se de um ponto a mais na lista das preocupações empresariais. O alerta é de Ryan Kalember, Chief Strategy Officer (CSO) da Proofpoint, que falou sobre o assunto em participação no Web Summit Lisboa.
Embora não se oponha à criação de marcos regulatórios, afirmando inclusive que “gosta da ideia de regulamentar”, Kalember pondera que o ritmo da tecnologia supera qualquer capacidade legislativa. “Não sei se a regulação pode nos salvar aqui, porque a IA simplesmente se move rápido demais”, afirmou o executivo.
Ao traçar um retrospecto histórico do cibercrime e da espionagem, o CSO lembrou que a contenção dessas ameaças nunca veio primariamente das leis, mas sim de normas internacionais e da postura de governos e organizações. Para ele, o foco regulatório atual está excessivamente voltado à segurança dos modelos fundacionais, enquanto o risco real reside na forma como ferramentas abertas e agentes ofensivos são operados na prática.
Exposição dos negócios conectados
Na avaliação de Kalember, a adoção acelerada de ferramentas de IA e agentes de código sem governança ampliou drasticamente a exposição corporativa, gerando uma falsa sensação de segurança. Para o especialista, a premissa básica de defesa digital tornou-se imperativo. “Qualquer coisa exposta à internet provavelmente será comprometida”, reforçou.
O executivo ressaltou que os fundamentos da cibersegurança não mudaram, mas a escala e a automação tornaram a exploração de falhas (inclusive em tecnologias antigas e dispositivos conectados sem proteção adequada) trivial para os atacantes. “A IA simplesmente tornou a internet um lugar mais perigoso”, resumiu.
Problema multigeracional
Apesar da sofisticação tecnológica, o elo mais vulnerável continua sendo o comportamento humano, configurando um desafio que atravessa gerações. Kalember rejeitou a ideia de que os nativos digitais estejam naturalmente protegidos por dominarem novas plataformas. “Eu diria que é um problema multigeracional. Aqueles que cresceram com um conjunto diferente de tecnologias não estão necessariamente imunes a golpes ou à engenharia social”, explicou.
Além disso, o executivo destacou que os próprios agentes de IA herdam as vulnerabilidades psicológicas humanas por serem treinados em dados produzidos por pessoas. Assim como humanos cedem a pedidos de urgência ou figuras de autoridade falsa, sistemas autônomos também são suscetíveis a técnicas semelhantes de manipulação.
A nova geopolítica dos ataques
No tabuleiro geopolítico, um assunto que ganha cada vez mais espaço no mundo da tecnologia, o cenário também sofreu alterações relevantes. Tradicionalmente concentradas no chamado “Big Four” (Rússia, China, Coreia do Norte e Irã), as ameaças cibernéticas ganharam novos contornos com a ascensão de grupos mercenários, especialmente no Sul da Ásia, que comercializam ataques como serviço e dificultam a atribuição direta a um Estado-nação.
Paralelamente, atores estatais passaram a mirar novos alvos estratégicos. Segundo pesquisas recentes da Proofpoint, houve um aumento expressivo de ataques direcionados a laboratórios de ponta e formuladores de políticas públicas envolvidos nas discussões sobre regulação de IA, além da crescente importância dos data centers como infraestrutura crítica em conflitos modernos, a exemplo da guerra na Ucrânia.Diante desse cenário, Kalember entende que a responsabilidade pela defesa recai diretamente sobre indivíduos e empresas, exigindo rigor na higiene cibernética e na proteção contra engenharia social. “Você pode absolutamente tornar muito, muito difícil para um atacante fazer o que deseja.”
Sem comentários registrados