
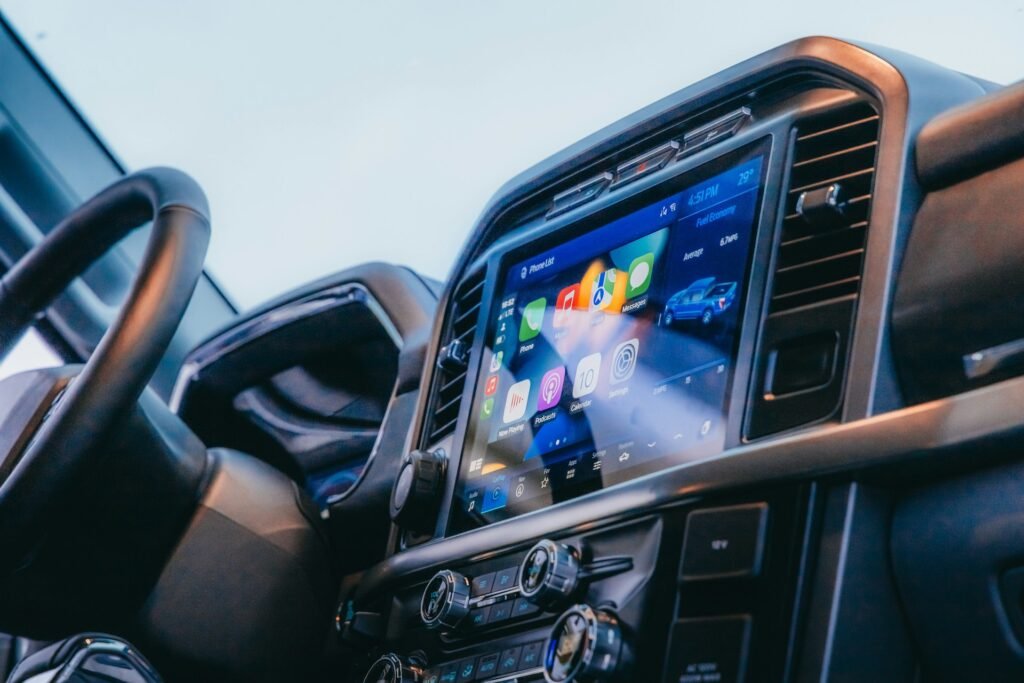
A transformação das centrais multimídia em computadores conectados também amplia a superfície de ataque dos veículos. Um novo caso identificado pela Kaspersky mostra que sistemas Android instalados em carros já podem ser explorados por criminosos para distribuir malware e manter dispositivos conectados à internet sob controle remoto.
A campanha foi identificada em junho de 2026 e representa, segundo a empresa, o primeiro caso documentado de uma infecção desenvolvida especificamente para atingir a central multimídia de um veículo por meio de uma cadeia própria de ataque. O malware pode ser usado para fraude publicitária, atividades maliciosas na internet e outras ações criminosas.
Atualização vira porta de entrada
O ataque começa de uma forma pouco perceptível para o motorista. O programa malicioso chega como um aplicativo sem interface gráfica e permanece funcionando em segundo plano.
A infecção explora o mecanismo responsável por atualizar aplicativos das centrais multimídia. O sistema, desenvolvido pela DoFun e utilizado em diferentes modelos, faz downloads automáticos dos componentes necessários para o funcionamento do equipamento.
Foi justamente essa função legítima que acabou sendo utilizada pelos criminosos. Eles conseguiram inserir o JarService no processo, transformando o mecanismo de atualização em um canal para instalar outros programas maliciosos sem interação evidente do usuário.
A falha já foi comunicada à empresa responsável pelo sistema e, de acordo com a Kaspersky, foi corrigida.
Central conectada amplia riscos
O uso de Android nas centrais automotivas permite incorporar aplicativos, serviços de navegação e outros recursos digitais ao veículo. Ao mesmo tempo, cria um ambiente no qual softwares maliciosos desenvolvidos para a plataforma podem encontrar condições para funcionar.
Esses equipamentos também costumam ter conexão permanente com a internet e, em muitos casos, contam com slot para cartão SIM. Mesmo sem armazenar grandes volumes de informações pessoais, podem oferecer aos criminosos um dispositivo conectado que pode ser controlado remotamente.
Durante a investigação, a Kaspersky identificou nove comandos diferentes implementados pelos invasores. O malware também coletava informações técnicas da central, como resolução da tela, modelo do equipamento, identificação da rede Wi-Fi utilizada e endereço MAC.
Possível relação com a BadBox
Os pesquisadores também encontraram indícios que relacionam a campanha ao MoYu Group, grupo associado à botnet BadBox. A conexão foi estabelecida a partir de semelhanças observadas entre essa operação e ataques anteriores contra dispositivos de TV conectados.
A infraestrutura utilizada para administrar a botnet apresenta ainda elementos técnicos semelhantes aos encontrados nos serviços de proxy residencial PXYEDGE e ProxyForU. Esses serviços permitem utilizar dispositivos conectados como intermediários para tráfego de internet.
A BadBox reúne dispositivos Android comprometidos, incluindo aparelhos de streaming, smartphones e tablets. Depois da infecção, os criminosos podem utilizar backdoors para executar atividades como fraude publicitária, coleta de informações e encaminhamento de tráfego malicioso por meio das redes das vítimas.
Ataques buscam novas plataformas
Para a Kaspersky, o episódio mostra uma mudança nos caminhos utilizados para distribuir malware. A empresa afirma que grupos associados à BadBox vêm utilizando diferentes mecanismos para comprometer dispositivos, incluindo backdoors instalados previamente e aplicativos de IPTV adulterados.
Fabio Marenghi, pesquisador líder de segurança da Kaspersky, explicou em nota que “apesar dos esforços de especialistas em cibersegurança e das autoridades para desarticular a botnet BadBox, agentes individuais associados a ela continuam realizando atividades maliciosas e infectando dispositivos em todo o mundo. Os métodos de distribuição desse tipo de malware estão se tornando cada vez mais variados, desde backdoors pré-instalados até aplicativos de IPTV comprometidos. Neste caso analisado, observamos um método de distribuição ainda mais sofisticado, que explora a funcionalidade legítima de atualização de software de um aplicativo do sistema. Agentes maliciosos estão conquistando ativamente novas plataformas. Este malware se tornou o primeiro aplicativo malicioso direcionado especificamente a centrais multimídia de veículos por meio de uma cadeia de infecção desenvolvida especialmente para esses sistemas automotivos. Isso serve como um alerta de que as plataformas automotivas modernas precisam urgentemente de uma proteção robusta contra malware”.
Sem comentários registrados