
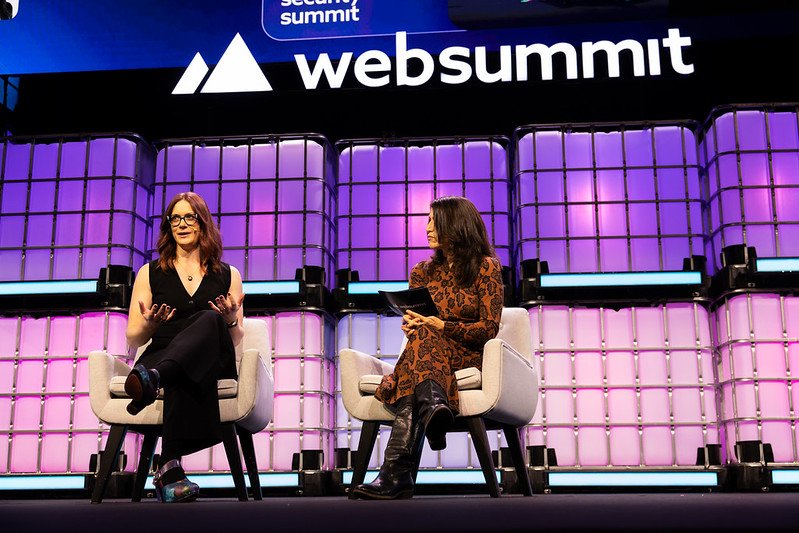
A dependência de ferramentas proprietárias críticas na área de segurança digital pode representar um risco sistêmico para plataformas de todos os portes, especialmente diante da escalada dos ataques potencializados por inteligência artificial. Pelo menos esse é o diagnóstico apresentado por Anne Bertucio de Hollembeck, COO da organização sem fins lucrativos Roost, em participação no Web Summit Lisboa.
Para ilustrar a fragilidade de depender de ferramentas proprietárias, Anne relembrou o caso da ferramenta Smite, amplamente utilizada pela indústria até ser adquirida pelo Twitter. Em menos de meia hora após o anúncio da compra, a API do serviço foi desligada, deixando dezenas de empresas sem proteção. “Se você imaginar ter menos de 30 minutos para substituir uma peça crítica da sua infraestrutura que acabou de desaparecer, muitas pessoas olharam ao redor e disseram: isso é inaceitável”, relatou.
Na visão da executiva, enquanto sistemas operacionais e bancos de dados já consolidaram o modelo de código aberto como padrão de resiliência, a segurança online ainda sofre com a cultura do sigilo. “A segurança por obscuridade não nos ajudará”, afirmou, defendendo que a transparência e o desenvolvimento colaborativo são essenciais para acompanhar a velocidade das ameaças atuais.
Proteção além das big techs
A COO da Roost destacou que o cenário de ameaças digitais se tornou mais complexo, combinando fraudes financeiras, extorsão sexual online e exploração infantil gerada por IA. Segundo ela, agentes mal-intencionados não discriminam o tamanho da plataforma. Basta haver interação entre usuários, conteúdo gerado por terceiros ou chatbots de IA para que o espaço seja explorado como ponto de entrada.
Diante desse quadro, startups e empresas menores enfrentam um dilema entre cumprir exigências regulatórias e arcar com custos proibitivos de moderação. “Na Roost, quando olhamos para a segurança online, dizemos que ela é feita de regras mais ferramentas”, explicou, referindo-se ao uso de soluções open source que funcionam como um “encanamento digital” acessível para detectar e encaminhar denúncias às autoridades competentes.
Superando o receio da exposição do código
Questionada sobre o risco de hackers estudarem o código aberto para burlar os filtros de segurança, a executiva reconheceu que existe um cálculo de risco, mas argumentou que os ganhos coletivos superam a vulnerabilidade. Para ela, a abertura permite que desenvolvedores auditem o desempenho dos modelos de detecção em diferentes faixas etárias e tons de pele, evitando vieses e falhas cegas.
Anne ressaltou que o maior valor do modelo aberto não está apenas no código disponível para download, mas na inteligência compartilhada entre equipes que enfrentam os mesmos ataques. “A única maneira de realmente acompanharmos o ritmo e fecharmos essa lacuna é colaborando, reunindo-nos como comunidade e como indústria para construir e liberar essas ferramentas de forma aberta e transparente”, concluiu.
Sem comentários registrados