
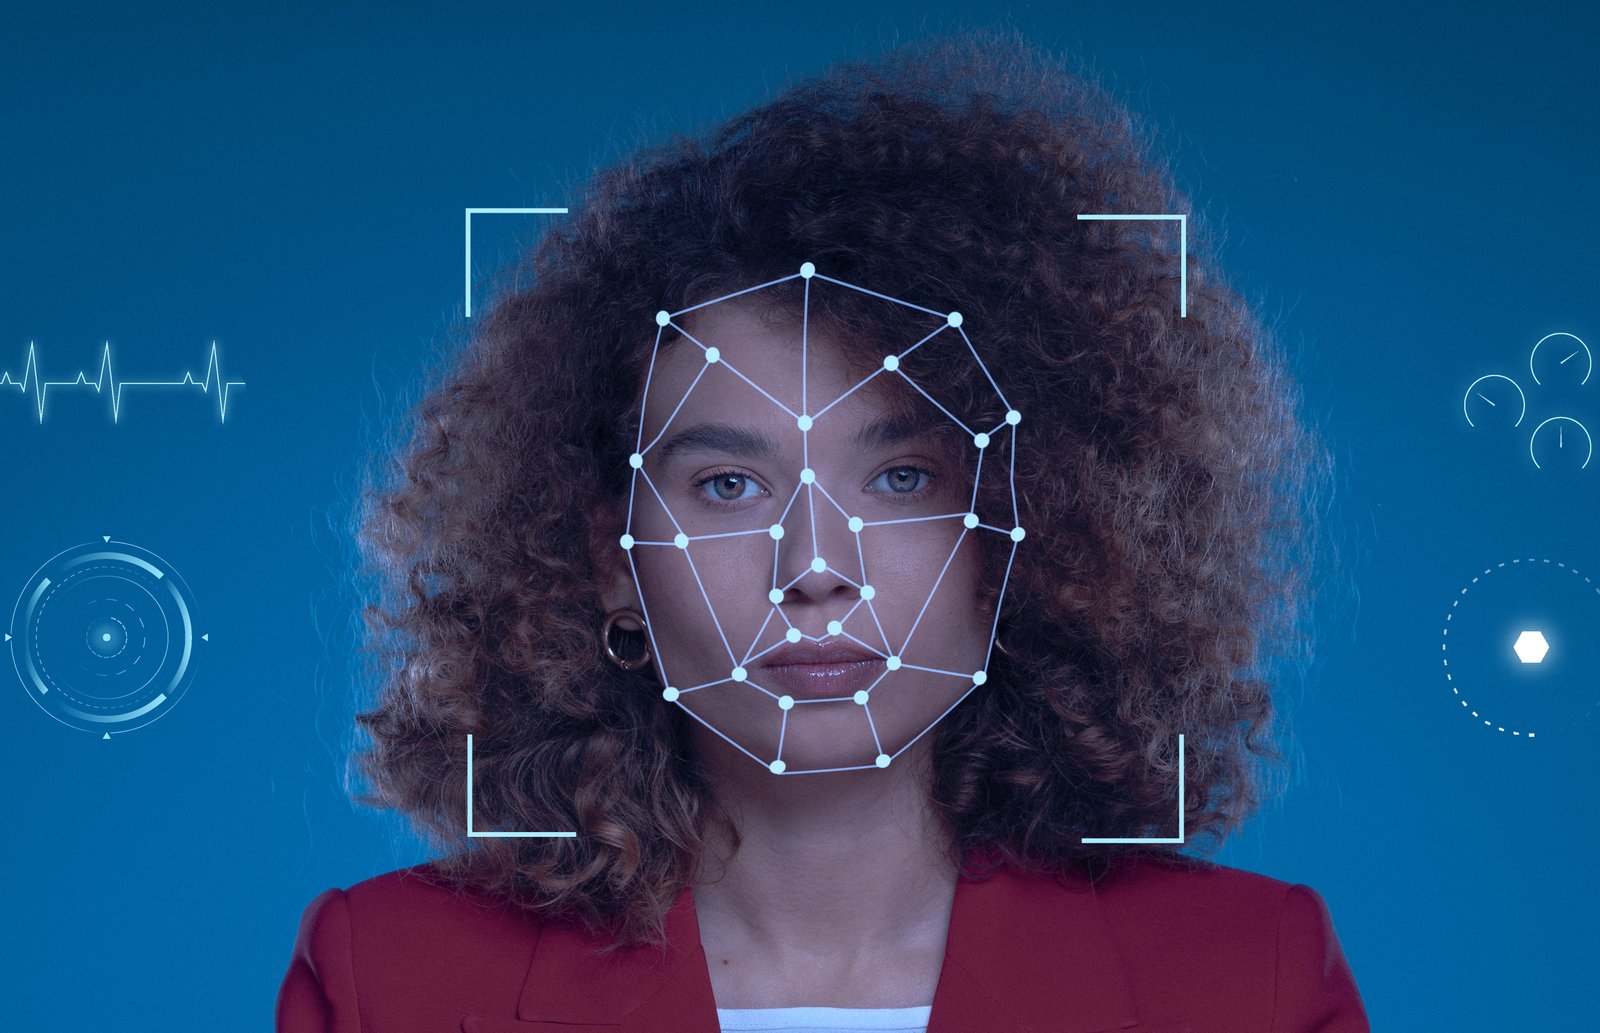
Atualmente é fácil fabricar vídeos, áudios e imagens capazes de imitar pessoas reais usando inteligência artificial e durante as Eleições 2026, essa facilidade ampliou os desafios para identificar manipulações digitais e conter a disseminação de informações falsas. Um levantamento do Projeto VigIA, do Observatório Lupa, mostra a dimensão do problema: 60% dos conteúdos suspeitos identificados no monitoramento eram deepfakes.
Entre 16 de agosto e 28 de setembro de 2026, o projeto coletou 920 publicações suspeitas. Desse total, 554 eram deepfakes. Seis em cada dez conteúdos circulavam sem informar que haviam sido produzidos ou manipulados com inteligência artificial, dificultando a identificação de materiais sintéticos pelo público.
Conteúdos de IA sem identificação
Outro levantamento, realizado pelo Observatório IA nas Eleições, da Data Privacy Brasil e do Aláfia Lab, analisou 413 conteúdos políticos produzidos com inteligência artificial entre janeiro e 16 de agosto. O estudo constatou que quase dois terços não indicavam o uso da tecnologia.
Na classificação dos materiais analisados, 60% foram identificados como sátira e 40% como desinformação. Já no monitoramento do Projeto VigIA, 45% das publicações buscavam promover candidaturas, 27,6% tinham caráter humorístico ou satírico e 24,6% procuravam atacar candidatos.
A falta de identificação é um problema para a transparência eleitoral. As regras da Justiça Eleitoral exigem que conteúdos sintéticos utilizados em propagandas eleitorais tragam avisos explícitos, destacados e acessíveis sobre o emprego de inteligência artificial. O uso de deepfakes na propaganda eleitoral é proibido, e materiais que descumpram as exigências podem ser removidos.
Remover o conteúdo não elimina o dano
A popularização das ferramentas de IA reduziu as barreiras técnicas para produzir falsificações convincentes. Em poucos minutos, é possível criar um vídeo com uma declaração que nunca aconteceu ou um áudio que imita a voz de um candidato, jornalista ou autoridade pública.
Para a LC SEC, consultoria especializada em cibersegurança e compliance, o desafio não termina quando uma publicação falsa é identificada. A velocidade de compartilhamento e a reprodução dos materiais em diferentes redes sociais e aplicativos de mensagens podem prolongar seus efeitos, mesmo após a retirada do conteúdo original.
Luiz Claudio, CEO e fundador da LC SEC, destacou em nota que “detectar um deepfake depois que ele começou a circular não significa necessariamente neutralizar seu impacto. Um vídeo ou áudio falso pode ser compartilhado em diferentes plataformas e grupos em poucos minutos. Mesmo quando o conteúdo original é removido, cópias e republicações podem continuar circulando, o que torna essencial combinar monitoramento, processos de resposta e medidas preventivas de segurança”.
TSE e plataformas reforçam medidas
Para as Eleições 2026, o Tribunal Superior Eleitoral (TSE) avançou na definição de deepfakes, incluindo conteúdos gerados ou manipulados por inteligência artificial que criem ou alterem de forma realista a imagem ou a voz de uma pessoa.
As plataformas digitais também anunciaram iniciativas para combater o problema. O Google apresentou ao TSE um plano com mecanismos para identificar e remover conteúdos enganosos. O TikTok, por sua vez, destacou ações de educação midiática e combate ao uso irregular de IA.
Outra iniciativa envolve uma parceria entre o TSE e o Google para incentivar o uso do Likeness ID, ferramenta do YouTube voltada à identificação de conteúdos gerados por inteligência artificial que reproduzam indevidamente a imagem de uma pessoa.
As medidas buscam ampliar a capacidade de resposta, mas a identificação de materiais manipulados continua sendo um desafio diante do volume de publicações e da rapidez com que elas circulam.
Risco também afeta as empresas
Mas técnicas usadas para criar deepfakes políticos também podem ser aplicadas em golpes contra empresas. Criminosos podem simular a voz ou a imagem de executivos, fornecedores e funcionários para tentar obter pagamentos, informações confidenciais ou acesso a sistemas corporativos.
Entre as medidas de proteção recomendadas estão a autenticação multifator (MFA), o controle de acessos, o monitoramento de contas privilegiadas e a preparação de planos de resposta a incidentes. Também é importante estabelecer procedimentos independentes para confirmar solicitações sensíveis, como transferências financeiras e compartilhamento de dados.
A conscientização dos funcionários complementa os controles técnicos. Antes de acreditar em um vídeo, áudio ou imagem, a orientação é verificar a origem do material, consultar canais oficiais e buscar confirmação em veículos jornalísticos confiáveis.
“A segurança diante dos deepfakes depende de uma mudança de abordagem: não é possível tratar a aparência ou a voz de uma pessoa como prova suficiente de autenticidade. É necessário verificar a origem da informação, estabelecer canais confiáveis de confirmação e manter controles que dificultem a utilização indevida de contas e identidades. Essa preparação é importante não apenas durante as eleições, mas também para prevenir fraudes e ataques de engenharia social no ambiente corporativo”, apontou Luiz Claudio.
Sem comentários registrados