
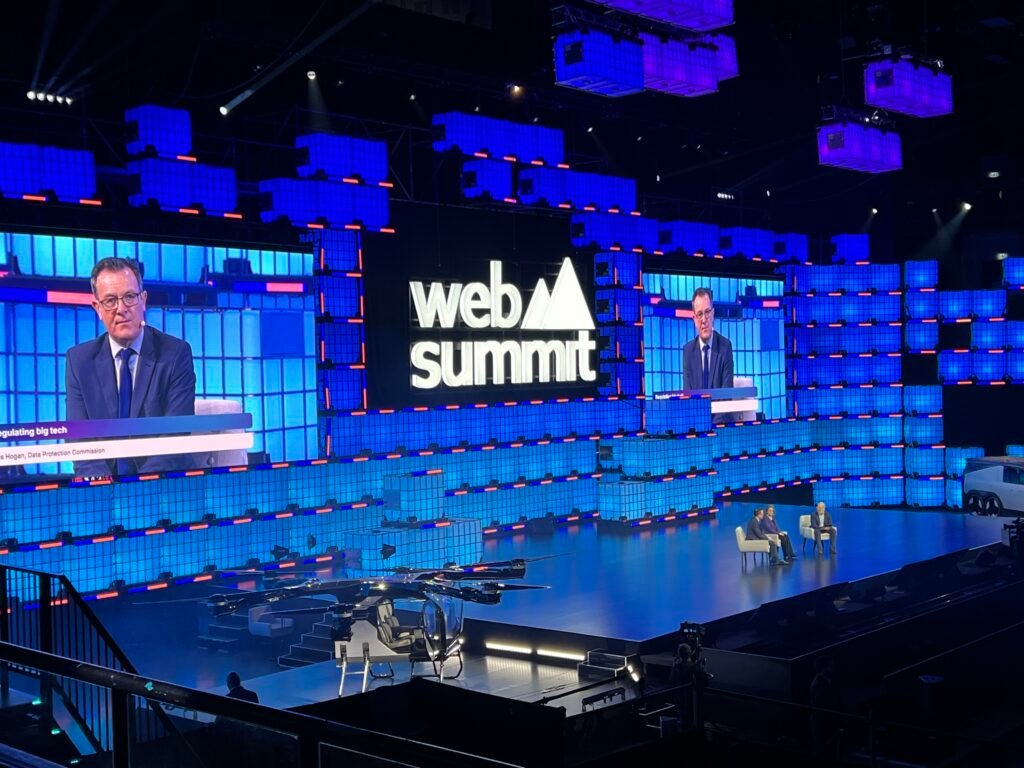
Em um momento em que os conglomerados de tecnologia acumulam valor de mercado superior ao PIB de muitas nações e os avanços em IA remodelam a sociedade, a regulação deixou de ser uma simples questão de conformidade para se tornar uma pauta de soberania, concorrência e confiança pública. Ainda assim, o assunto é polêmico e há quem defenda sim uma regulação mais forte dados os riscos de usos indevidos e outros que entendem que o mercado deveria se autorregular. Em painel no Web Summit Lisboa, Abigail Slater ex-procuradora-geral adjunta do Departamento de Justiça dos EUA e Des Hogan comissário e presidente da Comissão de Proteção de Dados da Irlanda defenderam que a cooperação e a comunicação entre os dois lados do Atlântico são os únicos caminhos viáveis para uma supervisão eficaz.
Embora historicamente existam divergências filosóficas entre a abordagem regulatória europeia (focada em regras amplas como o GDPR, a DSA e a DMA) e a americana (mais centrada em ações antitruste diretas), Abigail enfatizou que a manutenção de canais abertos para o diálogo é o pilar fundamental do processo.
“Pessoas podem discordar sobre políticas públicas, e essas diferenças de visão são sinceras. Podemos até discordar em casos específicos de aplicação da lei, mas a comunicação é tudo. Quem atua na regulação, tanto na Europa quanto nos Estados Unidos, precisa manter as linhas de diálogo permanentemente abertas”, ponderou Abigail.
A ex-procuradora ressaltou que a regulação não deve ser vista como uma força oposta à inovação, mas como a garantidora dos interesses dos cidadãos frente ao poder das corporações:
“Os reguladores são os representantes do público na mesa de discussão. O público não tem um assento direto no debate com empresas extremamente poderosas. Nosso trabalho é ser essa voz, estabelecendo diálogos abertos e, quando necessário, impondo o cumprimento da lei”, explicou Abigail.
Medo do regulador
Do lado europeu, Des Hogan rebateu a ideia de que a regulação é um freio para o desenvolvimento tecnológico, destacando que a proteção de dados e a privacidade se baseiam em valores humanos fundamentais, como autonomia e liberdade individual.
Contudo, Hogan alertou que o diálogo com as empresas só funciona quando respaldado por uma fiscalização severa e por sanções reais. “Existe um diálogo contínuo, mas se não houver aplicação firme da lei a cooperação das empresas diminui drasticamente. Vamos ser honestos: as empresas precisam temer o regulador. Elas precisam saber que o regulador tem poderes de verdade e que vai usá-los, caso contrário, a regulação vira apenas uma ilusão”, destacou o comissário.
Hogan citou a atuação da comissão para proteção de dos irlandesa, que aplicou multas milionárias a gigantes como Google, Meta e TikTok, para demonstrar que as preocupações sobre segurança de menores e rastreamento indevido são universais. Ele lembrou que autoridades estaduais e federais nos EUA vêm processando as Big Techs pelos mesmos problemas identificados na Europa.
Balanço entre prevenção e reação
Para além das multas, Hogan defendeu que o ideal é que as Big Techs consultem os órgãos reguladores ainda na fase de concepção de seus produtos (em alusão ao conceito de privacy by design), evitando que tecnologias cheguem ao mercado com falhas estruturais de privacidade.
“Recomendamos fortemente que as empresas venham conversar conosco antes de lançar seus produtos. Em 95% dos casos em que há essa consulta prévia, conseguimos ajustar os limites sem atrasar a inovação. Isso dá segurança às empresas de que não serão surpreendidas com sanções mais tarde.”
Ambos os especialistas concordaram que construir um ambiente digital mais seguro para as próximas gerações não é tarefa exclusiva de governos ou tribunais, mas exige uma responsabilidade compartilhada entre a sociedade, os reguladores e as próprias empresas de tecnologia.
Sem comentários registrados